Empieza por la pregunta
Un dispositivo puede tener varias direcciones simultáneas porque distintas partes de la red necesitan identificadores diferentes. La MAC de una conexión Wi-Fi distingue una interfaz dentro del enlace local. Una IP permite enrutar entre redes. DNS convierte nombres en registros. WebRTC reúne rutas posibles para comunicación en tiempo real. Conocer un valor no revela automáticamente los demás.
Escribe la pregunta antes de elegir herramienta. Identificar una entrada desconocida del router requiere inventario local y quizá una consulta de prefijo MAC. Saber por dónde sale el navegador requiere observar su IP pública. Investigar el DNS de una VPN exige consultas nuevas y observaciones de resolutores. Separar estas tareas evita conclusiones que la medición no permite justificar.
El prefijo MAC identifica un registro
Una MAC de 48 bits suele escribirse en seis pares hexadecimales. El prefijo registrado puede identificar la organización que recibió un bloque. No identifica una persona, habitación, número de serie ni modelo exacto. La empresa registrada puede suministrar el chip de red de un producto vendido bajo otra marca.
La dirección completa importa porque los bloques IEEE tienen tamaños diferentes. Un prefijo MA-L de 24 bits y una asignación más específica MA-M de 28 o MA-S de 36 no son coincidencias intercambiables. Utiliza el registro más específico admitido y compáralo con interfaz, etiqueta, puerto del conmutador y equipo esperado. El fabricante es una pista, no una prueba de propiedad.
Una MAC local no garantiza el fabricante
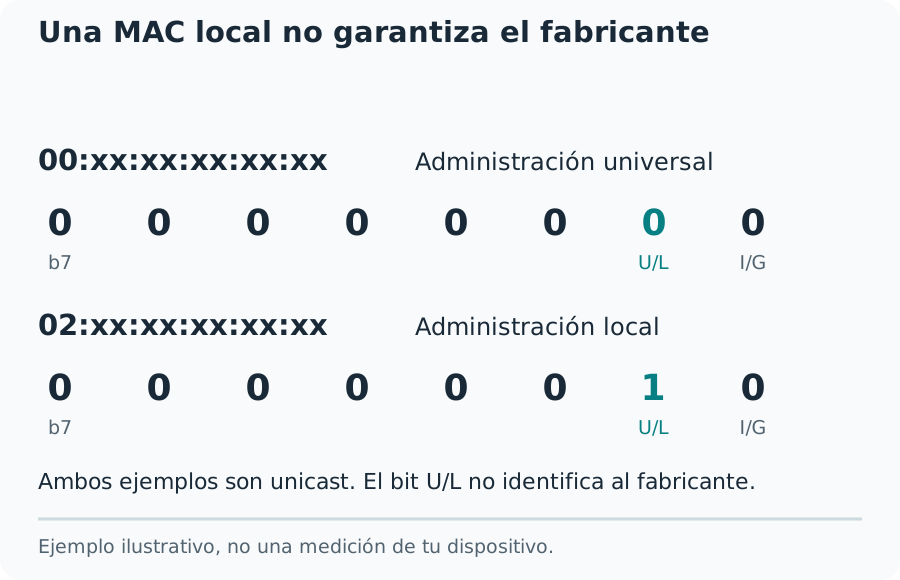
Reconoce las direcciones Wi-Fi privadas
Los sistemas pueden elegir direcciones MAC privadas para dificultar el seguimiento entre redes. Por eso el router puede mostrar un valor distinto del impreso en el teléfono. Una dirección administrada localmente no es sospechosa por sí misma. Las máquinas virtuales y las interfaces configuradas por administradores también utilizan direcciones locales legítimas.
Comprueba los ajustes del dispositivo para la red actual y contrasta ese valor con el router. Mantén las funciones de privacidad salvo que un problema documentado requiera otro procedimiento. Cambiar la política de dirección puede crear otra entrada e invalidar reglas vinculadas a la anterior. Actualiza el inventario propio antes de bloquear inmediatamente un prefijo desconocido.
Separa IP local y salida pública
Los rangos IPv4 privados incluyen 10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16. Se utilizan dentro de redes y no indican una ubicación pública de Internet. 100.64.0.0/10 es espacio compartido, utilizado habitualmente por NAT de proveedores. Que una dirección no sea pública no identifica el equipo que la asignó.
Una página de IP pública informa de la dirección de origen de una petición web concreta. Una VPN, un proxy, una pasarela corporativa o una red móvil pueden cambiarla. IPv4 e IPv6 también pueden utilizar salidas distintas. Guarda familia, estado de conexión y hora. El registro de una IP describe una asignación de red, no una dirección postal verificada.
Dos ordenadores del mismo hogar pueden tener MAC e IP privadas distintas mientras una web ve una única IPv4 pública traducida por el router. Conectar uno a una VPN puede cambiar su salida web sin cambiar su MAC Wi-Fi. Este ejemplo explica por qué consultar la IP pública no distingue ambos equipos físicos y por qué cambiar la MAC no renueva por sí solo una identidad pública de Internet.
Consulta DNS y test de fugas no son lo mismo
Una consulta de registros puede pedir A, AAAA, MX o TXT a un resolutor elegido. Sirve para investigar la configuración publicada de un dominio. Elegir una API DNS pública selecciona explícitamente el resolutor de esa petición. Su respuesta no demuestra cuál utiliza normalmente el navegador para otras páginas.
Un test de fugas genera nombres inéditos y observa qué resolutores recursivos llegan al servidor autoritativo. El navegador debe provocar las consultas. Resolverlos desde un alojamiento mediría la red del servidor. Un resultado útil indica operadores observados y si la muestra está completa, en lugar de convertir los fallos de carga en protección.
La creación de la sesión y la recuperación del informe pueden pasar por el servidor de este sitio, mientras el navegador provoca las consultas de nombres únicos. El proveedor puede ver el alojamiento como cliente HTTP. Ese campo no es la IP pública del navegador y no debe utilizarse para calificar tu VPN. Esta implementación separa las observaciones de resolutores y no reutiliza el veredicto automático del proveedor. Un informe que no puede recuperarse sigue sin estar disponible aunque algunas peticiones ya hayan terminado.
Interpreta la lista sin adivinar una fuga
Un operador DNS público puede usar muchas direcciones de salida. Varias filas pueden corresponder a un proveedor, no a varios servicios no deseados. Una ciudad o país inferido de una IP anycast aporta poca certeza sobre la ruta real. Además, el resolutor puede utilizar infraestructura registrada a otra organización.
Contrasta el operador con la configuración prevista. Una VPN puede utilizar deliberadamente DNS cifrado externo y el navegador puede tener sus propios ajustes. DNS dividido puede enviar nombres distintos por rutas diferentes. Una inconsistencia repetida merece investigación, pero un país extranjero o el número de direcciones no demuestran por sí solos una fuga.
WebRTC muestra candidatos de conexión
WebRTC utiliza candidatos ICE para buscar rutas de comunicación. Los candidatos host proceden de interfaces; STUN puede aportar direcciones públicas server-reflexive y TURN aporta relés. Un navegador actual puede ocultar una IP local mediante un nombre mDNS terminado en .local. Ese valor debe seguir identificado como enmascarado.
Compara los candidatos públicos con la IP web y con una referencia conocida. Un proxy del navegador o túnel dividido puede separar las rutas. Un candidato privado no es una IP doméstica pública filtrada. La ausencia de candidatos públicos puede deberse a STUN bloqueado, una política o una prueba incompleta; no equivale a una garantía universal de privacidad.
Haz una comparación repetible
Utiliza un perfil y una red como referencia. Anota estado de VPN, IP web, operadores DNS, tipos de candidatos y hora. Cambia una opción, reconecta cuando corresponda, recarga y repite las mismas comprobaciones. Conserva el servidor STUN al comparar WebRTC para no introducir otra variable.
Repetir puede detectar una ruta intermitente, pero acumular muestras sin una pregunta concreta no ayuda. Un proveedor caído, un bloqueador o una pestaña suspendida pueden invalidar la prueba. Márcala incompleta y corrige la causa. No compares un ordenador en Wi-Fi con un móvil en datos y atribuyas todas las diferencias a un ajuste de VPN.
Comparte evidencia concreta
Un informe útil especifica navegador y conexión, comportamiento esperado, valores observados y finalización de la prueba. Oculta inventarios ajenos, nombres de cuentas y direcciones completas cuando no sean necesarios. Nunca compartas credenciales VPN, contraseñas del router o claves privadas para explicar una diferencia de direcciones.
Estas comprobaciones utilizan servicios públicos que reciben las peticiones necesarias para su función. Revisa el aviso del proveedor antes de iniciar. Ninguna página certifica todas las aplicaciones, destinos o tráfico futuro. La conclusión defendible es concreta: este navegador, con esta conexión, expuso estos valores a esta hora y con los límites indicados.