Commencer par la question
Un appareil peut posséder plusieurs adresses simultanément, car les différentes parties du réseau emploient des identifiants distincts. La MAC du Wi-Fi distingue une interface sur une liaison locale. Une IP permet le routage entre réseaux. DNS associe les noms à des enregistrements. WebRTC réunit des routes possibles pour une communication en temps réel. Trouver une valeur ne révèle pas automatiquement les autres.
Écrivez la question avant de choisir l’outil. Identifier une entrée inconnue du routeur demande un inventaire local et parfois une recherche de préfixe MAC. Trouver la sortie du navigateur nécessite une observation d’IP publique. Examiner le DNS d’un VPN exige de nouvelles requêtes et des observations de résolveurs. Séparer ces tâches évite des conclusions que la mesure ne peut pas justifier.
Le préfixe MAC désigne un enregistrement
Une MAC de 48 bits s’écrit souvent en six paires hexadécimales. Le préfixe enregistré peut identifier l’organisation ayant reçu un bloc. Il n’identifie ni personne, ni pièce, ni numéro de série, ni modèle précis. L’entreprise enregistrée peut fournir la puce réseau d’un produit commercialisé sous une autre marque.
L’adresse complète compte parce que les blocs IEEE ont des tailles différentes. Un préfixe MA-L de 24 bits et une attribution MA-M de 28 ou MA-S de 36 ne sont pas des correspondances équivalentes. Employez l’attribution la plus précise disponible, puis comparez interface, étiquette, port du commutateur et équipement attendu. Le fabricant reste un indice, pas une preuve de propriété.
Une MAC locale ne garantit pas le fabricant
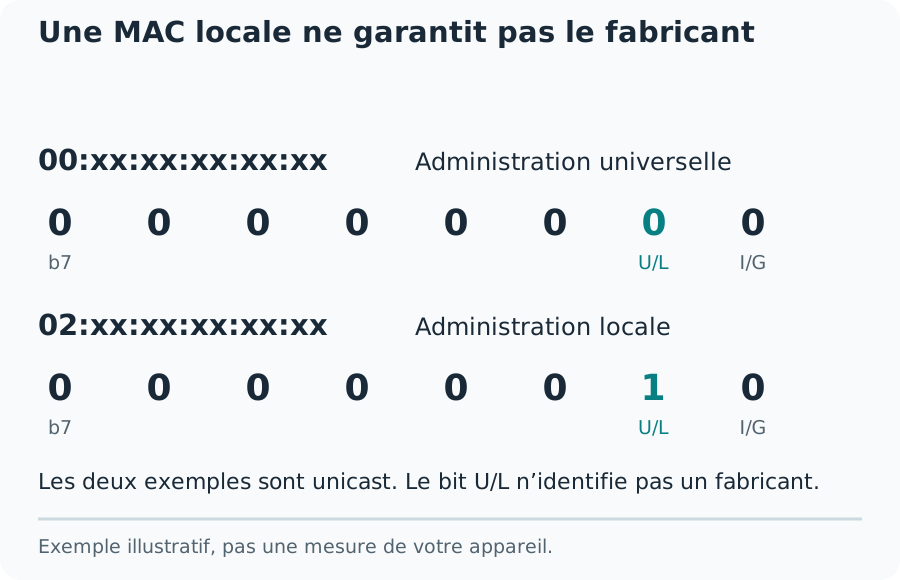
Reconnaître les adresses Wi-Fi privées
Les systèmes peuvent choisir des MAC privées pour compliquer le suivi entre réseaux. Le routeur peut ainsi afficher une valeur différente de celle inscrite sur le téléphone. Une adresse administrée localement n’est pas suspecte par nature. Les machines virtuelles et les interfaces configurées par un administrateur utilisent aussi légitimement des adresses locales.
Consultez les réglages de l’appareil pour le réseau actuel et comparez avec le routeur. Gardez les fonctions de confidentialité sauf problème documenté nécessitant une autre solution. Modifier la politique d’adresse peut créer une nouvelle entrée et invalider une règle liée à l’ancienne valeur. Mettez à jour votre inventaire avant de bloquer immédiatement un préfixe inconnu.
Séparer IP locale et sortie publique
Les plages IPv4 privées comprennent 10.0.0.0/8, 172.16.0.0/12 et 192.168.0.0/16. Elles servent à l’intérieur des réseaux et ne représentent pas un emplacement public sur Internet. 100.64.0.0/10 est un espace partagé souvent utilisé par le NAT des fournisseurs. Une adresse non publique ne désigne pas à elle seule l’équipement qui l’a attribuée.
Une page d’IP publique rapporte la source d’une requête web particulière. VPN, proxy, passerelle d’entreprise et réseau mobile peuvent modifier cette sortie. IPv4 et IPv6 peuvent aussi suivre des routes différentes. Notez famille, état de connexion et heure. Le registre d’IP décrit une allocation réseau, pas une adresse postale vérifiée ni la position actuelle de l’appareil.
Deux ordinateurs d’un logement peuvent avoir des MAC et IP privées différentes tandis qu’un site voit une seule IPv4 publique traduite par le routeur. Connecter un ordinateur au VPN peut changer sa sortie web sans modifier sa MAC Wi-Fi. Cet exemple explique pourquoi l’IP publique ne distingue pas les deux machines et pourquoi changer une MAC ne renouvelle pas seul une identité Internet publique.
Distinguer recherche DNS et test de fuite
Une recherche ordinaire demande des enregistrements A, AAAA, MX ou TXT à un résolveur choisi. Elle aide à examiner la configuration publiée d’un domaine. Choisir une API DNS publique sélectionne explicitement le résolveur de cette requête. Sa réponse ne montre pas celui qu’utilise normalement le navigateur pour d’autres sites.
Un test de fuite crée des noms inédits et observe quels résolveurs récursifs atteignent le serveur faisant autorité. Le navigateur doit provoquer les requêtes. Résoudre les noms sur l’hébergement mesurerait le serveur. Un résultat utile présente les opérateurs observés et la complétude de l’échantillon plutôt que de transformer les échecs de chargement en protection.
La création de session et la récupération du rapport peuvent passer par le serveur du site tandis que le navigateur déclenche les noms uniques. Le fournisseur peut donc voir l’hébergement comme client HTTP. Ce champ n’est pas l’IP publique du navigateur et ne doit pas noter votre VPN. Cette implémentation sépare les observations des résolveurs et ne reprend pas le verdict automatique du fournisseur. Un rapport impossible à récupérer reste indisponible, même lorsque certaines requêtes de ressources sont déjà terminées.
Lire la liste sans deviner une fuite
Un opérateur DNS public peut employer de nombreuses adresses de sortie. Plusieurs lignes peuvent représenter un seul fournisseur et non plusieurs services indésirables. Ville et pays déduits d’une adresse anycast constituent de faibles preuves de route réelle. Le résolveur peut aussi utiliser une infrastructure enregistrée par une autre organisation.
Comparez l’opérateur à la configuration prévue. Un VPN peut utiliser volontairement un DNS chiffré externe et le navigateur avoir ses propres paramètres. Une politique DNS séparée peut envoyer des noms différents sur des routes distinctes. Des incohérences répétées méritent examen, mais un pays étranger ou un nombre d’adresses ne prouvent pas seuls une fuite.
WebRTC présente des candidats de connexion
WebRTC utilise ICE pour trouver des routes de communication. Les candidats host viennent des interfaces ; STUN peut fournir des adresses publiques server-reflexive ; TURN fournit des relais. Un navigateur moderne peut masquer une IP locale avec un nom mDNS finissant par .local. Cette valeur doit rester identifiée comme masquée.
Comparez les candidats publics à l’IP web et à une référence connue. Un proxy de navigateur ou un tunnel partagé peut séparer les chemins. Un candidat privé n’est pas une IP résidentielle publique divulguée. L’absence de candidat public peut signifier STUN bloqué, politique du navigateur ou test incomplet : ce n’est pas une garantie universelle de confidentialité.
Effectuer une comparaison reproductible
Gardez un profil et un réseau pour la référence. Notez état du VPN, IP web, opérateurs DNS, types de candidats et heure. Modifiez une option, reconnectez au besoin, rechargez et répétez les contrôles. Conservez le serveur STUN pour comparer WebRTC sans ajouter une variable.
Répéter peut révéler une route intermittente, mais accumuler des échantillons sans question précise aide peu. Fournisseur indisponible, bloqueur et onglet suspendu peuvent invalider une exécution. Marquez-la incomplète et corrigez la cause. Ne comparez pas un ordinateur en Wi-Fi à un téléphone en réseau mobile en attribuant toute différence à un réglage VPN.
Partager des éléments précis
Un rapport utile indique navigateur et connexion, comportement attendu, valeurs observées et achèvement du test. Masquez les inventaires sans rapport, noms de comptes et adresses complètes inutiles. Ne partagez jamais identifiants VPN, mot de passe du routeur ou clés privées pour expliquer une différence.
Ces vérifications utilisent des services publics recevant les requêtes nécessaires à leur fonction. Lisez l’avis du fournisseur avant de commencer. Aucune page ne certifie toutes les applications, destinations ou le trafic futur. La conclusion défendable est précise : ce navigateur, sur cette connexion, a exposé ces observations à cette heure avec les limites indiquées.