Comment utiliser cet outil
- Lisez l’avis concernant le service externe puis lancez le test.
- Gardez ce navigateur et cette connexion actifs pendant les résolutions.
- Lisez les résolveurs et les avertissements d’échantillon incomplet avant de conclure.
Méthode de calcul
Des noms uniques conduisent le chemin DNS du navigateur vers un service de test faisant autorité. Il rapporte les adresses des résolveurs réellement observés.
Exemple de calcul
Deux IP d’un même opérateur peuvent appartenir à un seul ensemble de résolveurs. Leur nombre seul ne prouve pas une fuite DNS.
Ce que le test observe
Une recherche DNS ordinaire demande les enregistrements d’un domaine. Un test de fuite cherche quel résolveur récursif contacte le serveur faisant autorité pour des noms nouvellement créés. Les noms à usage unique réduisent le risque qu’une ancienne réponse en cache masque la route actuelle.
Le navigateur doit déclencher les requêtes. Résoudre les mêmes noms sur le serveur du site mesurerait l’hébergement, pas votre appareil. DNS sécurisé du navigateur, système, routeur et VPN peuvent intervenir. Le résultat décrit le chemin utilisé par ce navigateur pendant cette exécution.
Compter les observations avant de conclure sur le DNS
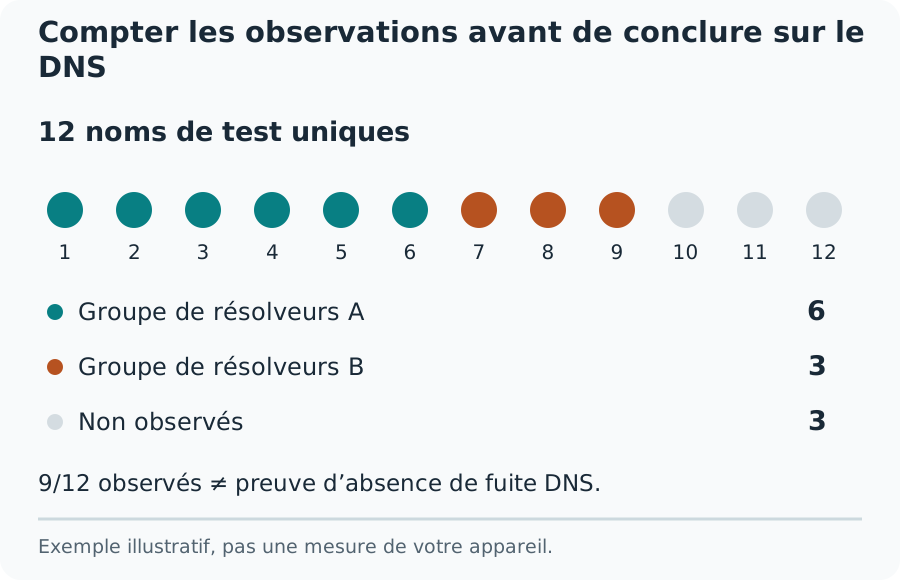
Comparer les opérateurs avant de juger
Notez d’abord la configuration attendue. Un VPN peut employer ses propres résolveurs, un fournisseur public choisi ou une politique DNS séparée selon les destinations. Un fournisseur public connu n’est pas automatiquement une fuite. Un nom inconnu peut désigner l’infrastructure utilisée par le service choisi.
Un opérateur peut utiliser plusieurs adresses et plages de sortie. Anycast limite aussi l’utilité d’une ville ou d’un pays estimé comme preuve de routage. Comparez l’opérateur à la documentation du VPN et répétez sur la même connexion pour examiner un échantillon changeant.
Traiter les résultats incomplets
Bloqueurs, filtres DNS, restrictions réseau et indisponibilité du fournisseur peuvent empêcher la fin du test. Une ressource HTTPS peut échouer après la résolution du nom. Charger la ressource et observer la requête DNS sont deux étapes différentes.
Ne voir aucun résolveur ne prouve pas que DNS est caché. Les noms peuvent ne pas avoir été résolus ou le rapport être indisponible. Un échantillon partiel exige un avertissement. Recommencez après rétablissement du service au lieu de transformer un délai dépassé en réussite de confidentialité.
Confidentialité et vérifications complémentaires
Le service externe reçoit des requêtes de session et observe les IP des résolveurs. Sa politique décrit des résultats temporaires et un enrichissement d’adresses dans certains cas. Lisez-la avant de commencer. Aucun historique, mot de passe ou accès administrateur au routeur n’est nécessaire.
Comparez une référence sans VPN à une exécution avec VPN en gardant navigateur et connexion constants. WebRTC examine un autre chemin d’exposition, tandis que l’IP publique montre la sortie des requêtes web. Aucun ne remplace DNS. Conservez navigateur, connexion, heure et opérateurs avec vos conclusions.
Comment interpréter le résultat
Le test observe les requêtes de ce navigateur pendant l’exécution. Il ne certifie pas toutes les applications ni le trafic futur. Aucune observation signifie indéterminé, pas protégé.
Questions fréquentes
Un autre pays prouve-t-il une fuite ?
Non. Enregistrement et géolocalisation anycast peuvent différer du lieu qui répond. Comparez l’opérateur au service choisi.
Une recherche DNS ordinaire suffit-elle ?
Non. Interroger un domaine avec une API DNS choisie teste cette API, pas le chemin DNS du navigateur.