Comece pela pergunta
Um aparelho pode ter vários endereços ao mesmo tempo porque partes diferentes da rede precisam de identificadores diferentes. O MAC do Wi-Fi distingue uma interface naquele enlace local. O IP permite rotear entre redes. DNS transforma nomes em registros. WebRTC reúne caminhos possíveis para comunicação em tempo real. Descobrir um valor não revela automaticamente os demais.
Escreva a pergunta antes de escolher a ferramenta. Identificar uma entrada desconhecida no roteador pede inventário local e talvez consulta de prefixo MAC. Descobrir a saída do navegador pede observação do IP público. Investigar o DNS de uma VPN exige novas consultas e observações de resolvedores. Separar essas tarefas evita conclusões que a medição não consegue sustentar.
O prefixo MAC identifica um registro
Um MAC de 48 bits costuma ser escrito em seis pares hexadecimais. O prefixo registrado pode identificar a organização que recebeu um bloco. Não identifica pessoa, cômodo, número de série ou modelo exato. A empresa registrada pode fornecer o chip de rede de um produto vendido com outra marca.
O endereço completo importa porque os blocos IEEE têm tamanhos diferentes. Um prefixo MA-L de 24 bits e uma atribuição MA-M de 28 ou MA-S de 36 não são correspondências equivalentes. Use o registro mais específico disponível e compare com interface, etiqueta, porta do switch e equipamento esperado. O fabricante é uma pista, não comprovação de propriedade.
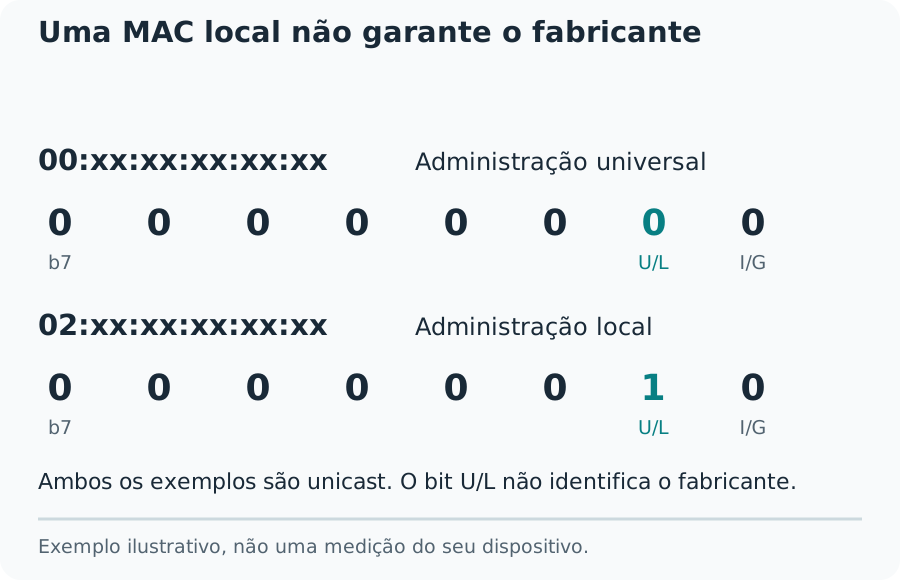
Uma MAC local não garante o fabricante
Reconheça endereços Wi-Fi privados
Sistemas operacionais podem escolher MACs privados para dificultar rastreamento entre redes. O roteador pode listar um valor diferente do impresso no celular. Um endereço administrado localmente não é suspeito por natureza. Máquinas virtuais e interfaces configuradas pelo administrador também utilizam endereços locais legítimos.
Confira os ajustes do aparelho para a rede atual e compare com o roteador. Mantenha recursos de privacidade quando não houver problema documentado que exija outra abordagem. Mudar a política de endereço pode criar outra entrada ou invalidar regras ligadas ao valor anterior. Atualize seu inventário em vez de bloquear imediatamente um prefixo desconhecido.
Separe IP local e saída pública
As faixas IPv4 privadas incluem 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. São usadas dentro de redes e não representam uma localização pública na Internet. 100.64.0.0/10 é espaço compartilhado, frequentemente usado no NAT de operadoras. O fato de um endereço não ser público não identifica o equipamento que o atribuiu.
Uma página de IP público informa a origem de uma requisição web específica. VPN, proxy, gateway corporativo e rede móvel podem mudar essa saída. IPv4 e IPv6 também podem usar caminhos diferentes. Guarde família, estado da conexão e horário. O registro do IP descreve uma alocação de rede, não um endereço residencial verificado nem a posição atual do aparelho.
Dois computadores da mesma casa podem ter MACs e IPs privados diferentes enquanto uma página vê o mesmo IPv4 público traduzido pelo roteador. Conectar um deles à VPN pode mudar sua saída web sem alterar o MAC Wi-Fi. Esse exemplo explica por que consultar o IP público não distingue os aparelhos físicos e por que trocar o MAC não renova sozinho uma identidade pública de Internet.
Consulta DNS e teste de vazamento são diferentes
Uma consulta comum pede registros A, AAAA, MX ou TXT a um resolvedor escolhido. Ela ajuda a investigar a configuração publicada de um domínio. Escolher uma API DNS pública seleciona explicitamente o resolvedor daquela requisição. A resposta não demonstra qual caminho o navegador usa normalmente para outros sites.
Um teste de vazamento cria nomes inéditos e observa quais resolvedores recursivos alcançam o servidor autoritativo. O navegador precisa provocar as consultas. Resolver os nomes na hospedagem mediria o servidor. Um resultado útil apresenta operadores observados e a completude da amostra, em vez de transformar falhas de carregamento em proteção.
A criação da sessão e a leitura do relatório podem passar pelo servidor deste site, enquanto o navegador provoca as consultas dos nomes exclusivos. O provedor externo pode, portanto, enxergar a hospedagem como cliente HTTP. Esse campo não representa a IP pública do navegador e não deve classificar sua VPN. Esta implementação apresenta as observações dos resolvedores separadamente e não reutiliza o veredito automático do provedor. Um relatório que não pode ser recuperado continua indisponível, mesmo quando algumas requisições de recursos já terminaram.
Leia a lista sem adivinhar vazamentos
Um operador DNS público pode usar muitos endereços de saída. Várias linhas podem representar um provedor, não vários serviços indesejados. Cidade e país inferidos de um endereço anycast são evidências fracas da rota real. O resolvedor também pode usar infraestrutura registrada para outra organização.
Compare o operador com a configuração pretendida. Uma VPN pode utilizar DNS criptografado externo de forma deliberada, e o navegador pode ter ajustes próprios. DNS dividido pode enviar nomes diferentes por caminhos distintos. Inconsistência repetida merece investigação, mas um país estrangeiro ou a contagem de endereços não comprovam sozinhos falha da VPN.
WebRTC apresenta candidatos de conexão
WebRTC usa candidatos ICE para descobrir caminhos de comunicação. Candidatos host vêm de interfaces; STUN pode oferecer endereços públicos server-reflexive; TURN fornece relés. Um navegador moderno pode mascarar uma IP local com nome mDNS terminado em .local. Esse valor deve continuar identificado como mascarado.
Compare candidatos públicos com a IP web e uma referência conhecida. Proxy do navegador e túnel dividido podem separar as rotas. Um candidato privado não é uma IP residencial pública vazada. Ausência de candidatos públicos pode resultar de STUN bloqueado, política do navegador ou execução incompleta. Não equivale a uma garantia universal de privacidade.
Faça comparações repetíveis
Use um perfil e uma rede como referência. Anote estado da VPN, IP web, operadores DNS, tipos de candidatos e horário. Altere uma opção, reconecte quando necessário, recarregue e repita as mesmas verificações. Mantenha o servidor STUN para comparar WebRTC sem introduzir outra variável.
Repetir pode mostrar uma rota intermitente, mas acumular amostras sem uma pergunta não ajuda. Provedor fora do ar, bloqueador e aba suspensa podem invalidar a execução. Marque como incompleta e corrija a causa. Não compare desktop no Wi-Fi com celular em dados móveis atribuindo toda diferença a uma configuração da VPN.
Compartilhe evidências específicas
Um bom relatório informa navegador e conexão, comportamento esperado, valores observados e conclusão ou interrupção do teste. Oculte inventários sem relação, nomes de contas e endereços completos quando desnecessários. Nunca compartilhe credenciais VPN, senha do roteador ou chaves privadas para explicar uma divergência.
As verificações utilizam serviços públicos que recebem as requisições necessárias à função. Leia o aviso do provedor antes de começar. Nenhuma página certifica todos os aplicativos, destinos ou tráfego futuro. A conclusão defensável é específica: este navegador, nesta conexão, expôs estes valores neste horário, com os limites apresentados.