Comment utiliser cet outil
- Saisissez une adresse IPv4 composée de quatre octets décimaux de 0 à 255.
- Indiquez une longueur de préfixe CIDR de 0 à 32. Utilisez le préfixe configuré ; le premier octet ne détermine pas le masque d’un sous-réseau moderne.
- Calculez le bloc et comparez son masque et sa plage à la configuration documentée. Lisez l’interprétation particulière de /31 et /32.
Méthode de calcul
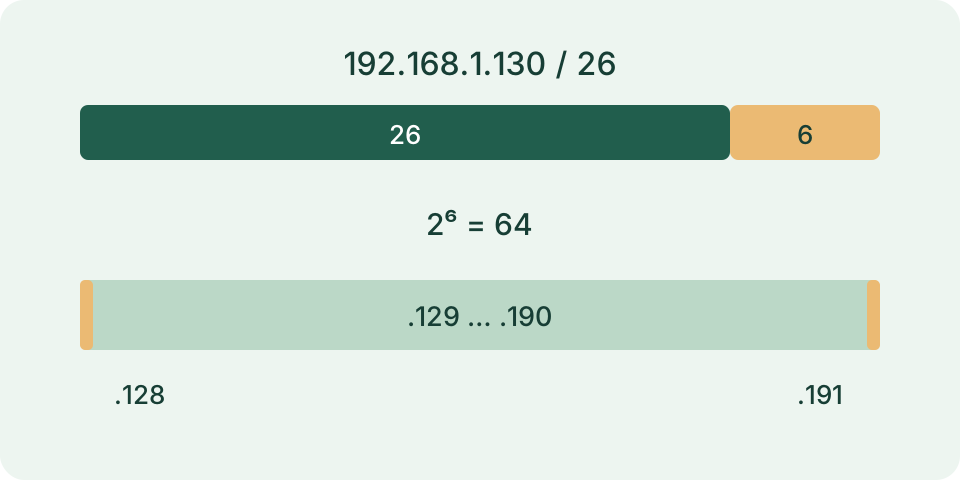
Une adresse IPv4 comporte 32 bits. Le préfixe conserve les bits de réseau initiaux ; les autres donnent 2^(32−préfixe) adresses. Le calcul conventionnel réserve la première et la dernière position. Sur une liaison point à point conforme à RFC 3021, /31 comporte deux adresses d’extrémité ; /32 représente une adresse, souvent une route d’hôte.
Exemple de calcul
192.168.1.130/26 appartient à 192.168.1.128/26. Le masque est 255.255.255.192 et le bloc se termine à 192.168.1.191. Les positions d’hôte conventionnelles vont de .129 à .190 : 62 positions sur 64 adresses.
Saisir séparément l’adresse et le préfixe
Placez une adresse IPv4 décimale à points, comme 172.20.9.173, dans le champ d’adresse. Saisissez 27 dans le champ de préfixe pour un bloc /27. Le formulaire utilise deux entrées distinctes : coller 172.20.9.173/27 dans l’adresse ou un masque à points dans le préfixe n’est pas accepté. Les adresses IPv6 et les noms tels que router.local sont hors du calcul. Chaque partie IPv4 doit être un entier décimal de 0 à 255 ; les écritures ambiguës avec zéros initiaux sont rejetées.
Relevez le préfixe dans la configuration ou dans le bloc envisagé. Il ne peut pas être déduit de l’adresse seule. La même adresse avec /24 et /27 appartient à des blocs de tailles différentes. Savvy Toolkit calcule localement les entrées ; il ne découvre pas le masque du routeur, n’interroge pas les appareils et ne teste pas de connexion. Conservez l’origine du préfixe près du résultat. La valeur initiale 24 n’est pas une preuve concernant la configuration réelle du réseau.
Comprendre la taille avant d’attribuer des adresses
Une adresse IPv4 contient 32 bits. Un préfixe p laisse 32 − p bits pour les positions dans le bloc, soit 2^(32 − p) adresses totales. Augmenter le préfixe d’une unité divise la taille par deux. Pour /27, cinq bits restent, donc le bloc contient 32 adresses. C’est un décompte d’adresses, pas une mesure des appareils connectés. Le nombre d’hôtes ne dit pas combien de positions sont déjà attribuées ou disponibles dans DHCP. Il faut consulter les réglages réels pour le savoir.
Pour les préfixes ordinaires jusqu’à /30, l’outil retire les positions de réseau et de diffusion afin d’obtenir le nombre utilisable conventionnel. Il ne retire pas passerelle, réservations statiques, exclusions DHCP ou adresses réservées par un fournisseur. Ces contraintes demandent un relevé séparé. Un sous-réseau de 30 positions conventionnelles peut en offrir moins aux nouveaux clients. Ne déduisez pas deux fois les réservations en comparant avec la capacité publiée par un service. Séparez les limites mathématiques des règles propres à l’environnement.
Vérifier un exemple /27
Avec l’adresse 172.20.9.173 et le préfixe 27, les frontières du dernier octet sont des multiples de 32. L’adresse se trouve dans le bloc commençant à 160 et finissant à 191. Le réseau est donc 172.20.9.160/27 et la diffusion 172.20.9.191. Les premier et dernier hôtes conventionnels sont 172.20.9.161 et 172.20.9.190. Il y a 32 adresses totales et 30 positions utilisables conventionnelles. L’adresse saisie peut être à l’intérieur du bloc ; elle n’a pas besoin d’être déjà sa frontière de réseau.
Le masque de sous-réseau vaut 255.255.255.224. Son dernier octet comporte trois bits initiaux à un et cinq à zéro. Le masque générique, ou wildcard, est son inverse : 0.0.0.31. Ces masques expriment des choix de bits différents ; ne les échangez pas dans un champ de configuration. Le wildcard affiché inverse un masque contigu, sans produire toutes les règles possibles de contrôle d’accès. L’exemple expose un calcul, pas une consigne pour modifier un réseau en service ou choisir une adresse libre.
| Entrée | Réseau | Plage d’hôtes | Total / utilisables | Diffusion |
|---|---|---|---|---|
| 172.20.9.173 /27 | 172.20.9.160/27 | 172.20.9.161–172.20.9.190 | 32 / 30 | 172.20.9.191 |
| 172.20.9.172 /31 | 172.20.9.172/31 | 172.20.9.172–172.20.9.173 | 2 / 2 | ∅ |
| 172.20.9.173 /32 | 172.20.9.173/32 | 172.20.9.173 | 1 / 1 | ∅ |
Interpréter /31 et /32 dans leur contexte
Pour /31, l’outil affiche deux adresses, deux positions utilisables et aucune diffusion séparée. C’est la convention de liaison point à point décrite dans RFC 3021. Pour 172.20.9.172/31, la plage va de 172.20.9.172 à 172.20.9.173. Cela ne signifie pas qu’un /31 doit remplacer un sous-réseau LAN partagé ordinaire. Confirmez la prise en charge et le rôle réel de la liaison avant de considérer ces deux positions comme attribuables à des interfaces. L’outil ne vérifie pas les appareils.
Pour /32, une seule adresse reste. Le réseau désigne cette adresse, premier et dernier hôtes sont identiques et aucune diffusion séparée n’apparaît. C’est une route vers un hôte unique, pas de la place pour plusieurs appareils. Retirer deux à /31 ou /32 donnerait des nombres trompeurs ; ces cas sont donc traités séparément. Ces exceptions IPv4 n’introduisent pas de comportement IPv6 et ne confirment pas qu’une route a été installée. Un résultat valide confirme seulement l’arithmétique demandée avec les entrées fournies.
Comparer des adresses avec le même préfixe
Pour comparer l’appartenance, calculez chaque adresse avec le même préfixe prévu et comparez les réseaux obtenus. Deux adresses dans 172.20.9.160/27 appartiennent au même bloc mathématique ; une adresse du bloc /27 suivant n’y appartient pas. Des préfixes différents répondent à une autre question. Un bloc identique ne prouve pas que le trafic passe : séparation VLAN, routage, pare-feu et réglages réels des interfaces peuvent encore intervenir. Le résultat ne détecte pas laquelle de ces conditions existe sur le matériel.
Une adresse dans la plage utilisable n’est pas forcément libre. Vérifiez les attributions, DHCP et le relevé du responsable du réseau avant de l’utiliser. Cette page ne recherche pas de conflits, ne choisit pas de passerelle et ne classe pas le bloc comme routé publiquement. Pour comparer séparément l’adresse WAN d’un routeur avec une IPv4 publique observée, utilisez le vérificateur CGNAT et double NAT. Cette tâche demande des preuves différentes et ne se résout pas avec la seule plage d’hôtes.
Corriger les entrées refusées ou inattendues
Retirez le suffixe avec barre de l’adresse et placez son préfixe dans le champ distinct. Il doit être un entier de 0 à 32, pas une fraction ni un masque à points. Vérifiez les quatre parties IPv4 et retirez libellés ou séparateurs supplémentaires. Un préfixe plus grand donne un bloc plus petit : /28 est plus petit que /27. Réinitialiser efface l’adresse et remet le préfixe à 24 ; aucune configuration de routeur ou d’appareil n’est modifiée par ce bouton.
Gardez adresse, préfixe et résultats ensemble pour documenter le plan. Séparez capacité conventionnelle, réservations et disponibilité réelles. Le résultat suit les entrées valides du formulaire ; une entrée invalide n’offre pas de bloc calculé fiable. Une plage affichée n’implique ni ping réussi, ni accessibilité, ni écriture de configuration, ni découverte. Utilisez les vrais outils de gestion pour ces contrôles après avoir préservé les réglages existants. La calculatrice aide à vérifier la répartition mathématique avant des changements réalisés séparément.
Comment interpréter le résultat
Ce calcul couvre uniquement IPv4. Le nombre d’hôtes ne déduit pas les espaces réservés, exclusions DHCP, adresses de passerelle ou contraintes des équipements. L’utilisation de /31 exige une liaison point à point compatible ; ce n’est pas une recommandation universelle pour un LAN de deux hôtes. Aucune adresse n’est contactée ou attribuée.
Questions fréquentes
Un /31 est-il toujours un sous-réseau LAN conventionnel ?
Non. L’interprétation à deux extrémités suit RFC 3021 pour les liaisons point à point compatibles.
La plage indique-t-elle les adresses inutilisées ?
Non. Elle indique des positions numériques. L’attribution et les appareils actifs se vérifient dans la configuration réelle.