Como usar a ferramenta
- Informe um endereço IPv4 com quatro octetos decimais de 0 a 255.
- Informe o comprimento do prefixo CIDR de 0 a 32. Use o prefixo configurado; o primeiro octeto não define a máscara de uma sub-rede moderna.
- Calcule o bloco e compare a máscara e o intervalo com a configuração documentada. Leia a interpretação específica de /31 e /32.
Método de cálculo
Um endereço IPv4 tem 32 bits. O prefixo conserva os bits iniciais de rede; os demais geram 2^(32−prefixo) endereços. O cálculo convencional reserva a primeira e a última posição. Em enlaces ponto a ponto conforme RFC 3021, /31 tem dois endereços de extremidade; /32 representa um endereço, normalmente uma rota de host.
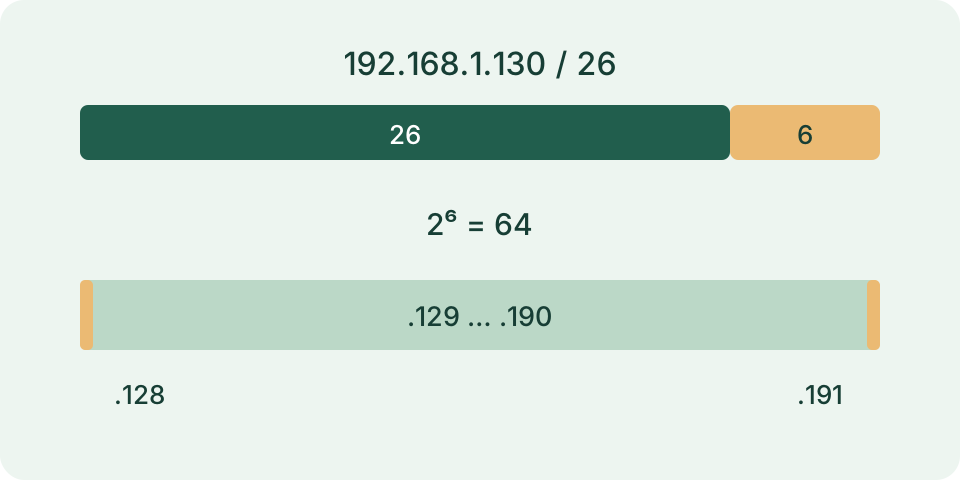
Exemplo de cálculo
192.168.1.130/26 pertence a 192.168.1.128/26. A máscara é 255.255.255.192 e o bloco termina em 192.168.1.191. As posições convencionais de host vão de .129 a .190: 62 dos 64 endereços.
Digite endereço e prefixo separadamente
Use um endereço IPv4 decimal com pontos, como 172.20.9.173, no campo de endereço. Digite 27 no campo de prefixo para um bloco /27. O formulário possui duas entradas separadas: colar 172.20.9.173/27 no endereço ou uma máscara pontuada no prefixo não é aceito. Endereços IPv6 e nomes como router.local ficam fora desse cálculo. Cada parte do IPv4 deve ser um inteiro decimal de 0 a 255; formas ambíguas com zeros iniciais são rejeitadas.
Obtenha o prefixo na configuração da rede ou no bloco planejado. Ele não pode ser deduzido apenas do endereço. O mesmo endereço com /24 e /27 pertence a blocos de tamanhos diferentes. O Savvy Toolkit calcula localmente essas entradas; não descobre a máscara do roteador, consulta dispositivos nem testa conexões. Guarde a origem do prefixo com o resultado, em vez de tratar o valor inicial 24 como informação sobre a rede real. Ele é apenas o padrão do formulário.
Entenda o tamanho antes de atribuir endereços
Um endereço IPv4 contém 32 bits. Um prefixo p deixa 32 − p bits para posições dentro do bloco, fornecendo 2^(32 − p) endereços totais. Aumentar o prefixo em um divide o bloco pela metade. Em /27 sobram cinco bits, portanto há 32 endereços. Isso conta posições, não mede dispositivos conectados. A quantidade de hosts não informa quantos endereços já estão atribuídos nem quantos estão disponíveis no DHCP. Essas informações pertencem à configuração real da rede.
Nos prefixos comuns até /30, a ferramenta desconta as posições de rede e broadcast para obter a quantidade convencional utilizável. Não desconta gateway, reservas estáticas, exclusões DHCP nem endereços reservados por provedores. Essas restrições precisam de um registro separado. Uma sub-rede com 30 posições convencionais pode ter menos disponíveis para clientes novos. Evite descontar reservas duas vezes ao comparar com a capacidade publicada por um serviço. Registre separadamente os limites matemáticos e as regras do ambiente que receberá os dispositivos.
Confira um exemplo /27
Com 172.20.9.173 e prefixo 27, os limites relevantes no último octeto são múltiplos de 32. O endereço fica no bloco que começa em 160 e termina em 191. A rede é 172.20.9.160/27 e o broadcast é 172.20.9.191. O primeiro e último host convencional são 172.20.9.161 e 172.20.9.190. Há 32 endereços totais e 30 posições convencionais utilizáveis. O endereço informado pode estar dentro do bloco; não precisa ser o endereço inicial da rede.
A máscara de sub-rede é 255.255.255.224. Seu último octeto tem três bits iniciais iguais a um e cinco iguais a zero. A máscara curinga é a inversa, 0.0.0.31. Máscara de sub-rede e curinga expressam escolhas de bits distintas; não as troque no campo de configuração. O curinga exibido inverte uma máscara contígua, não gera qualquer regra possível de controle de acesso. O exemplo demonstra aritmética, sem instruir mudanças em uma rede que já está funcionando.
| Entrada | Rede | Intervalo de hosts | Total / utilizáveis | Broadcast |
|---|---|---|---|---|
| 172.20.9.173 /27 | 172.20.9.160/27 | 172.20.9.161–172.20.9.190 | 32 / 30 | 172.20.9.191 |
| 172.20.9.172 /31 | 172.20.9.172/31 | 172.20.9.172–172.20.9.173 | 2 / 2 | ∅ |
| 172.20.9.173 /32 | 172.20.9.173/32 | 172.20.9.173 | 1 / 1 | ∅ |
Interprete /31 e /32 no contexto correto
Em /31, a ferramenta informa dois endereços, duas posições utilizáveis e nenhum broadcast separado. Essa é a convenção de enlace ponto a ponto descrita na RFC 3021. Em 172.20.9.172/31, o intervalo vai de 172.20.9.172 a 172.20.9.173. Isso não significa que /31 deva substituir uma sub-rede LAN compartilhada. Confirme suporte e finalidade do enlace antes de interpretar as duas posições como interfaces atribuíveis. A calculadora não verifica as capacidades dos equipamentos envolvidos nesse enlace.
Em /32 resta um endereço. A rede identifica esse endereço único, primeiro e último host coincidem e não há broadcast separado. Isso descreve uma rota para um único host, não espaço para vários dispositivos. Descontar dois em /31 ou /32 geraria quantidades enganosas, então a implementação trata esses casos à parte. Ela não incorpora comportamento IPv6 nessas exceções IPv4 nem confirma que uma rota foi instalada. A saída válida confirma apenas o cálculo solicitado com as entradas fornecidas.
Compare entradas usando o mesmo prefixo
Para comparar participação, calcule cada endereço com o mesmo prefixo pretendido e compare os resultados de rede. Dois endereços dentro de 172.20.9.160/27 pertencem ao mesmo bloco matemático; um endereço no próximo bloco /27 não pertence. Usar prefixos diferentes responde a outra pergunta. Um bloco igual não comprova comunicação: separação por VLAN, roteamento, políticas de firewall e configuração real das interfaces ainda podem afetar o tráfego. O resultado não identifica qual dessas condições existe no ambiente em questão.
Estar no intervalo utilizável também não torna um endereço livre. Consulte atribuições, DHCP e o registro do responsável pela rede antes de usá-lo. Esta página não procura conflitos, escolhe gateway nem classifica o bloco como anunciado publicamente. Para comparar separadamente o endereço WAN do roteador com um IPv4 público observado, use o verificador de CGNAT e NAT duplo. Essa tarefa requer evidências diferentes das usadas no cálculo de sub-rede e não pode ser resolvida apenas pelo intervalo de hosts.
Corrija entradas rejeitadas ou resultados inesperados
Retire o sufixo com barra do endereço e digite seu prefixo no campo separado. Prefixos precisam ser inteiros de 0 a 32, não frações nem máscaras com pontos. Confira as quatro partes do endereço e evite rótulos ou separadores extras. Um prefixo maior produz um bloco menor: /28 é menor que /27. Redefinir apaga o endereço e retorna o prefixo para 24; não muda a configuração de nenhum dispositivo, roteador ou serviço da rede.
Guarde endereço, prefixo e resultados juntos ao documentar um plano. Separe capacidade convencional de reservas e disponibilidade reais. O resultado acompanha entradas válidas no formulário; uma entrada inválida não fornece uma organização calculada confiável. Exibir um intervalo não implica ping bem-sucedido, acessibilidade, alteração de configuração nem descoberta. Use as ferramentas reais de gerenciamento para essas verificações depois de preservar a configuração existente. A calculadora ajuda a conferir a distribuição matemática antes de qualquer alteração realizada por outros meios.
Como interpretar o resultado
O cálculo cobre apenas IPv4. A contagem não desconta espaços reservados, exclusões DHCP, atribuições de gateway ou limitações dos equipamentos. O uso de /31 exige suporte ponto a ponto; não é uma recomendação universal para uma LAN de dois hosts. Nenhum endereço é consultado ou atribuído.
Dúvidas comuns
Uma /31 é sempre uma sub-rede LAN convencional?
Não. A interpretação com duas extremidades corresponde a enlaces ponto a ponto compatíveis com RFC 3021.
O intervalo revela endereços sem uso?
Não. Mostra posições numéricas. A alocação e os dispositivos ativos precisam ser verificados na configuração real.