Comment utiliser cet outil
- Saisissez un nom ou une IP publique d’un système que vous êtes autorisé à tester.
- Indiquez un port TCP de 1 à 65535.
- Lancez le test et distinguez connexion acceptée, refus et délai dépassé.
Méthode de calcul
Le serveur tente une connexion TCP vers une adresse publique résolue et un port. Une requête web du navigateur ne remplace pas ce test de socket.
Exemple de calcul
Un service TCP sur le port 25565 nécessite la bonne IP publique, une redirection correcte, un pare-feu permissif pour ce service et une application à l’écoute.
Choisir la cible et le transport
Saisissez la destination publique utilisée par les clients extérieurs. Une adresse comme 192.168.1.20 appartient à un réseau privé et ce service public ne peut pas l’atteindre directement. L’adresse WAN du routeur peut aussi différer de l’IP publique lorsque le fournisseur utilise un NAT partagé.
TCP et UDP sont des transports distincts même lorsque le numéro de port est identique. Accepter TCP sur le port 53 ne démontre pas le fonctionnement de DNS sur UDP. Cet outil teste un port TCP à la fois. Utilisez aussi un client adapté lorsque la tâche exige une réponse de l’application.
Les résultats d’accès n’ont pas le même sens
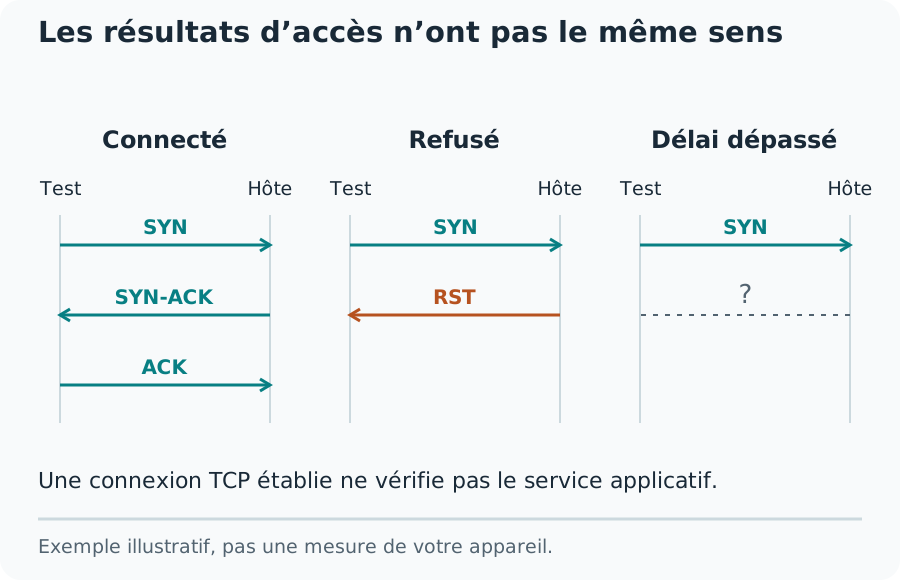
Lire les trois résultats
Une connexion acceptée indique que la cible et le port ont permis une connexion TCP depuis ce serveur pendant cet essai. Elle n’identifie pas avec certitude le programme. Le port 443 est courant pour HTTPS, mais son numéro n’oblige pas le logiciel à être un serveur web.
Un refus signifie généralement que la destination ou un intermédiaire a activement rejeté la tentative. Un délai dépassé signifie qu’aucune connexion réussie ni aucun refus n’est arrivé à temps. Filtrage, routage, perte de paquets et indisponibilité peuvent produire la même observation.
Vérifier la redirection dans le bon ordre
Confirmez d’abord que l’application fonctionne et écoute sur la bonne interface et le bon port. Vérifiez ensuite le pare-feu du système. Contrôlez enfin la redirection du port TCP externe vers la bonne adresse locale et le bon port interne. Une adresse DHCP a pu changer depuis la création de la règle.
Comparez l’adresse WAN du routeur à l’IP publique de la connexion. Une différence peut indiquer un second routeur ou le NAT du fournisseur, mais un VPN ou proxy peut également modifier la comparaison. N’ouvrez pas des ports sans rapport pour obtenir un résultat positif. Supprimez les règles provisoires ensuite.
Connaître les limites du test externe
La tentative part du réseau d’hébergement du site. Un service peut autoriser ce réseau et en bloquer un autre, ou l’inverse. DNS géographique, répartition de charge, IPv4 et IPv6 peuvent sélectionner des destinations différentes. Conservez l’adresse réellement testée et l’heure avec le résultat.
Une restriction de sortie de l’hébergement peut empêcher la mesure. Cette indisponibilité ne doit pas être présentée comme un port fermé chez la cible. Testez seulement les systèmes autorisés. L’outil n’évalue ni mots de passe, ni chiffrement, ni vulnérabilités, ni session complète de jeu, messagerie ou accès distant.
Comment interpréter le résultat
Ce test ponctuel concerne TCP, pas UDP. Il ne recherche pas de vulnérabilités et ne garantit pas le fonctionnement de l’application. Les cibles privées et spéciales sont refusées.
Questions fréquentes
Pourquoi mon port paraît-il fermé ?
Un service arrêté, une mauvaise IP, une redirection absente, un pare-feu, le CGNAT ou une restriction du fournisseur peuvent l’expliquer.
Un port ouvert est-il sûr ?
Non. Ouvert décrit une connexion acceptée. Authentification, mises à jour et configuration nécessitent des vérifications séparées.