Comment utiliser cet outil
- Saisissez le nom public utilisé dans le navigateur, sans chemin ni mot de passe.
- Lancez la vérification TLS en direct.
- Comparez noms, dates et état de vérification au site attendu.
Méthode de calcul
Le serveur ouvre une connexion TLS avec le nom demandé comme SNI et inspecte le certificat présenté pendant cette connexion.
Exemple de calcul
Un certificat pour www.example.com ne couvre pas automatiquement example.com. Les deux noms doivent être couverts par les noms autorisés du certificat.
Tester le nom exact
L’identité TLS concerne un nom d’hôte, pas une marque ni tout un compte d’hébergement. Vérifiez séparément le domaine principal et le nom avec www lorsque les visiteurs utilisent les deux. Une redirection HTTPS exige encore un certificat valide sur le nom initial, car TLS intervient avant la lecture de la redirection.
Saisissez boutique.example.com plutôt qu’une URL complète de commande. N’envoyez pas de liens de connexion ou de paramètres. SNI permet à un hébergement partagé de choisir le certificat du nom demandé. Une IP seule peut sélectionner un autre certificat et ne représente pas le même test.
Les dates ne sont qu’un contrôle du certificat
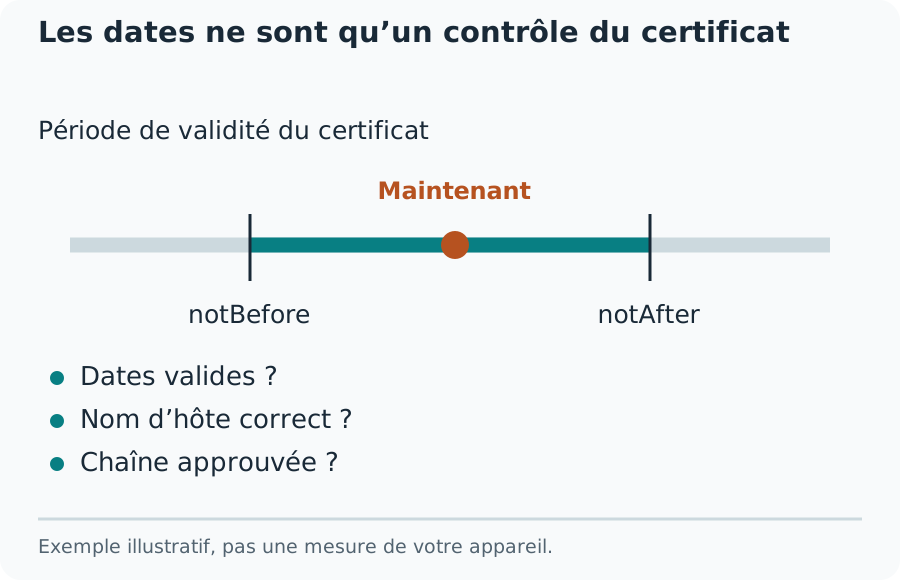
Séparer dates, noms et confiance
La fenêtre de validité comporte un début et une fin. Un certificat peut échouer parce qu’il n’est pas encore valide ou parce qu’il est expiré. Lisez les heures avec une référence cohérente, de préférence UTC. Une horloge locale incorrecte peut également provoquer une erreur dans le navigateur.
La couverture dépend des noms autorisés. Un joker tel que *.example.com couvre généralement boutique.example.com, mais pas example.com ni a.b.example.com. La confiance dépend aussi d’une chaîne vérifiable jusqu’à un émetteur accepté. Un compteur de jours restants ne remplace pas ces contrôles.
Examiner une connexion qui échoue
Une négociation TLS peut échouer à cause d’un port bloqué, d’un protocole incompatible, de SNI, d’une coupure réseau ou d’une validation incorrecte. Gardez l’erreur réelle. Ne transformez pas chaque interruption en diagnostic de certificat expiré ou de site dangereux.
Après installation, examinez le point de terminaison actif, pas seulement le fichier téléchargé. Un répartiteur, proxy inverse ou CDN peut terminer TLS avant le serveur d’origine. Renouveler le certificat de l’origine ne remplace pas celui installé sur un autre équipement.
Délimiter la conclusion
L’observation décrit l’adresse atteinte depuis cet hébergement à cet instant. Elle ne teste pas toutes les réponses DNS, tous les magasins de confiance, toutes les suites cryptographiques ni le certificat reçu sur un réseau d’entreprise. Un audit complet nécessite d’autres tests de protocole et de déploiement.
Émetteur, dates et noms sont des faits séparés. Une connexion validée ne recherche pas de malware et ne certifie pas l’honnêteté d’un opérateur. Après modification, recommencez et fournissez à l’hébergeur le nom, la destination observée, l’heure et l’erreur précise pour faciliter le diagnostic.
Comment interpréter le résultat
Cette inspection n’est ni un audit TLS complet, ni une analyse de malware, ni la preuve que tous les visiteurs voient le même certificat.
Questions fréquentes
Un certificat valide rend-il un site fiable ?
Il aide à vérifier l’identité et le chiffrement de la connexion observée. Il n’évalue pas l’honnêteté de l’opérateur ou le contenu.
Pourquoi le navigateur voit-il un autre certificat ?
DNS, IPv4 ou IPv6, CDN, interception d’entreprise et paramètres SNI peuvent expliquer une différence.