Comment utiliser cet outil
- Saisissez le domaine d’envoi, sans adresse e-mail ni chemin URL.
- Indiquez un sélecteur DKIM connu du fournisseur ou d’un en-tête DKIM-Signature.
- Consultez DNS et comparez les valeurs aux instructions actuelles du service d’envoi.
Méthode de calcul
L’outil demande les TXT du domaine saisi, de _dmarc.domaine et de sélecteur._domainkey.domaine. L’inspection porte sur ces noms exacts.
Exemple de calcul
Pour example.com et le sélecteur mail2026, le nom DKIM est mail2026._domainkey.example.com. Un autre sélecteur peut légitimement ne renvoyer aucune clé.
Choisir domaine et sélecteur
Utilisez le domaine dont vous voulez examiner la configuration. L’expéditeur visible, l’expéditeur d’enveloppe et le domaine de signature DKIM peuvent différer légitimement. L’outil ne déduit pas ces relations à partir d’un domaine : il consulte les noms publics saisis.
Le sélecteur est la valeur s= de DKIM-Signature. La valeur d= correspondante fournit le domaine de signature. Un fournisseur peut renouveler ses clés et utiliser plusieurs sélecteurs. L’absence d’un enregistrement pour un sélecteur inventé ne démontre pas une absence de DKIM.
Les enregistrements ne vérifient pas un message
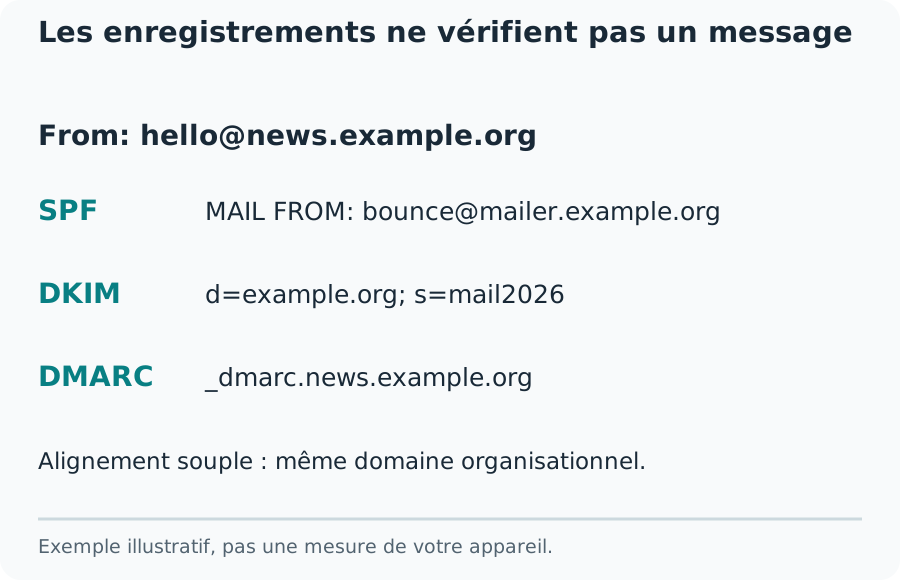
Lire SPF sans exagérer le résultat
Un TXT SPF commence par v=spf1 et déclare les émetteurs autorisés pour l’identité d’enveloppe concernée. Deux enregistrements SPF indépendants au même nom constituent un problème. Plusieurs chaînes entre guillemets dans un seul TXT sont une autre représentation DNS et se concatènent.
ip4 et ip6 désignent des plages d’adresses. include et redirect peuvent dépendre d’autres politiques. L’évaluation complète exige l’IP d’envoi, l’identité d’enveloppe et les limites de traitement, dont dix termes provoquant des recherches DNS. Cette inspection ne parcourt pas toutes les dépendances et ne déclare pas un message conforme.
Séparer DKIM et DMARC
DKIM publie les informations nécessaires à la vérification d’une signature de message. Lire la clé publique ne prouve ni possession de la clé privée ni intégrité d’un corps précis. Une valeur p= vide peut indiquer une clé révoquée et ne doit pas devenir une signature active validée.
DMARC relie l’authentification au domaine visible dans From par l’alignement. p=none demande la surveillance ; cela ne prouve pas une authentification défaillante. La spécification actuelle est RFC 9989. Consulter uniquement _dmarc au nom indiqué ne réalise pas le parcours complet de l’arbre DNS pour découvrir les politiques héritées.
Contrôler les modifications
Comparez les valeurs aux instructions du service qui envoie réellement les messages. N’ajoutez pas un second SPF et ne retirez pas un émetteur actif sans inventaire. Gardez clés privées, mots de passe et contenu des boîtes hors de DNS et des captures de support.
Les caches peuvent garder une ancienne réponse jusqu’à son expiration. Enregistrement absent, valeur incorrecte et panne DNS exigent des messages distincts. Après modification, envoyez un message légitime à un compte contrôlé et examinez l’authentification du destinataire. DNS ne garantit ni livraison ni protection contre toute usurpation.
Comment interpréter le résultat
Il ne vérifie ni signature de message, ni SPF complet, ni politique DMARC héritée. Il ne calcule pas de score de spam et ne garantit pas la livraison.
Questions fréquentes
Peut-on découvrir tous les sélecteurs DKIM ?
Non. Ils sont choisis par l’émetteur. Utilisez les instructions du fournisseur ou le s= d’un en-tête pertinent.
Des enregistrements publiés prouvent-ils DMARC ?
Non. Un message reçu doit réussir SPF ou DKIM avec alignement sur le domaine visible dans From. DNS seul ne démontre pas ce résultat.