Cómo usar la herramienta
- Introduce el dominio emisor, sin dirección de correo ni ruta URL.
- Indica un selector DKIM conocido de tu proveedor o de la cabecera DKIM-Signature.
- Consulta DNS y contrasta cada registro con las instrucciones actuales del proveedor.
Método de cálculo
La herramienta consulta TXT en el dominio, _dmarc.dominio y selector._domainkey.dominio. Inspecciona la configuración publicada en esos nombres exactos.
Ejemplo de cálculo
Para example.com y el selector mail2026, el nombre DKIM es mail2026._domainkey.example.com. Otro selector puede devolver legítimamente ningún registro.
Selecciona el dominio y el selector
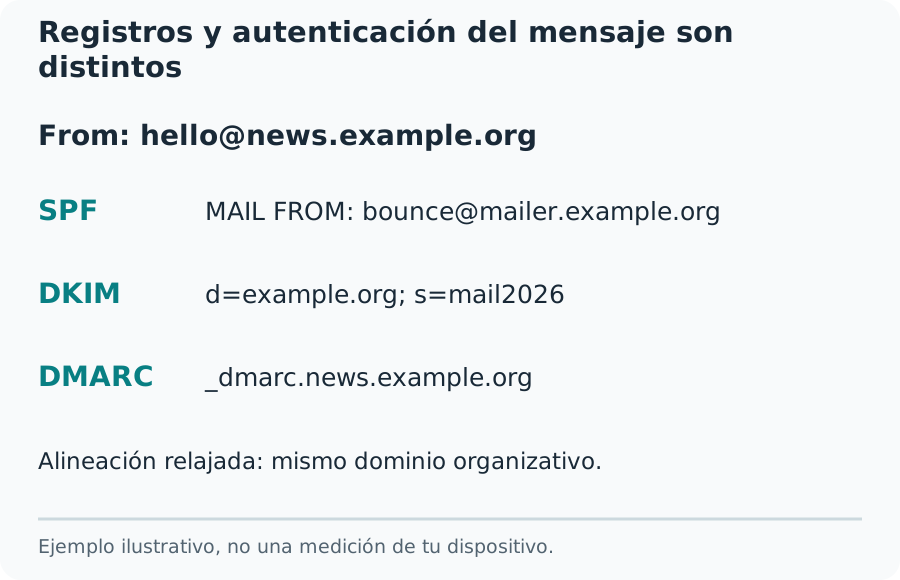
Elige el dominio cuya configuración necesitas revisar. El remitente visible, el remitente del sobre y el dominio que firma con DKIM pueden ser diferentes. La herramienta no deduce sus relaciones a partir de un dominio: consulta los nombres públicos introducidos.
El selector DKIM es el valor s= de DKIM-Signature. El valor d= de esa firma proporciona el dominio de firma. Un proveedor puede rotar claves y mantener varios selectores. No encontrar un registro para un selector inventado no demuestra que el dominio carezca de DKIM.
Registros y autenticación del mensaje son distintos
Lee SPF sin exagerar el resultado
Un TXT SPF empieza por v=spf1 y declara emisores autorizados para la identidad del sobre correspondiente. Dos registros SPF independientes en un mismo nombre son un problema. Varias cadenas entre comillas dentro de un único TXT son otra representación y se concatenan.
ip4 e ip6 especifican rangos de direcciones. include y redirect pueden depender de otras políticas. Evaluar SPF completo requiere IP emisora, identidad del sobre y límites de procesamiento, incluido el máximo de diez términos que provocan consultas DNS. Esta inspección no recorre todas las dependencias ni otorga un aprobado al mensaje.
Separa DKIM de DMARC
DKIM publica información para verificar una firma de mensaje. Leer una clave pública no demuestra que el emisor controle la privada ni que un cuerpo concreto permanezca intacto. Un valor p= vacío puede indicar una clave revocada y no debe aparecer como firma activa válida.
DMARC relaciona la autenticación con el dominio visible en From mediante alineación. p=none solicita monitorización y no demuestra autenticación incorrecta. La especificación actual es RFC 9989. Consultar únicamente _dmarc en el nombre indicado no equivale a recorrer el árbol DNS completo para descubrir políticas heredadas.
Comprueba los cambios de forma controlada
Contrasta los valores con el servicio que realmente envía los mensajes. No añadas un segundo SPF ni elimines otro emisor activo sin inventariarlo. Mantén claves privadas, contraseñas y contenido de buzones fuera de DNS y de las capturas de soporte.
Las cachés pueden conservar una respuesta antigua hasta que caduque. Un registro ausente, uno inválido y un fallo DNS necesitan mensajes distintos. Después de cambiarlo, envía un mensaje legítimo a una cuenta que controlas y revisa los resultados del receptor. DNS no promete entrega ni protección frente a cualquier suplantación.
Cómo interpretar el resultado
No verifica firmas de mensajes, no evalúa SPF completo ni descubre políticas DMARC heredadas. Tampoco calcula spam ni garantiza entrega.
Preguntas habituales
¿Puede encontrar todos los selectores DKIM?
No. Los elige el emisor. Usa el indicado por el proveedor o el valor s= de una cabecera relevante.
¿Tener registros significa superar DMARC?
No. El mensaje recibido necesita SPF o DKIM válidos y alineados con el dominio visible en From. DNS no demuestra ese resultado.