Como usar a ferramenta
- Informe o domínio de envio, sem endereço de e-mail nem caminho URL.
- Informe um seletor DKIM conhecido do provedor ou do cabeçalho DKIM-Signature.
- Consulte DNS e compare os valores com as instruções atuais do serviço de envio.
Método de cálculo
A ferramenta consulta TXT no domínio informado, em _dmarc.domínio e em seletor._domainkey.domínio. A inspeção é dos nomes exatos consultados.
Exemplo de cálculo
Para example.com e seletor mail2026, o nome DKIM é mail2026._domainkey.example.com. Outro seletor pode retornar legitimamente nenhuma chave.
Escolha domínio e seletor
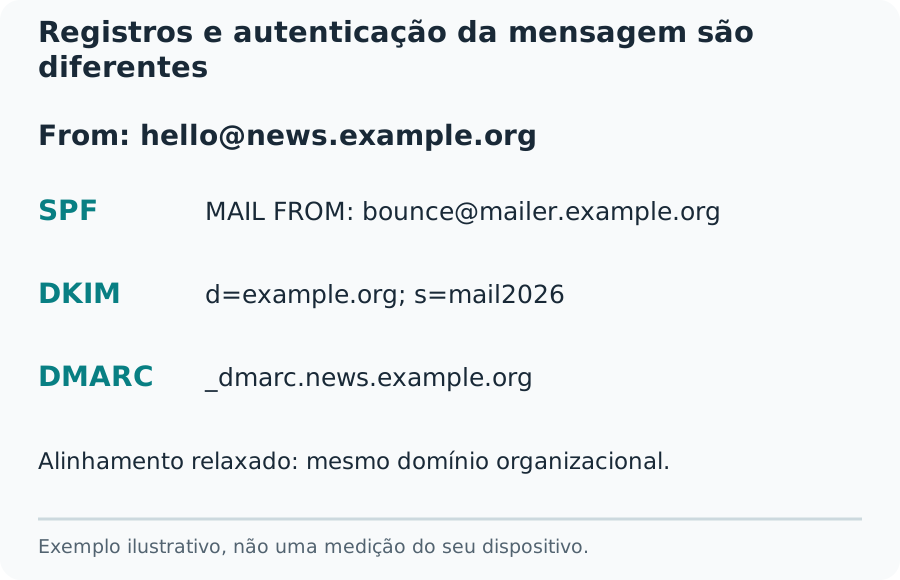
Use o domínio cuja configuração pretende revisar. O remetente visível, o remetente do envelope e o domínio de assinatura DKIM podem diferir legitimamente. A ferramenta não deduz essas relações a partir de um domínio; consulta os nomes públicos informados no formulário.
O seletor é o valor s= de DKIM-Signature. O d= correspondente informa o domínio da assinatura. Um provedor pode trocar chaves e manter vários seletores ativos. Um registro ausente para um seletor inventado não demonstra ausência de DKIM no domínio.
Registros e autenticação da mensagem são diferentes
Leia SPF sem exagerar o resultado
O TXT SPF começa com v=spf1 e declara emissores autorizados para a identidade de envelope pertinente. Dois registros SPF independentes no mesmo nome são problema. Várias strings entre aspas dentro de um único TXT são outra representação DNS e precisam ser concatenadas.
ip4 e ip6 indicam faixas de endereços. include e redirect podem depender de outras políticas. Avaliar SPF integralmente exige IP emissora, identidade do envelope e limites de processamento, inclusive dez termos que provocam consultas DNS. Esta inspeção não percorre todas as dependências nem aprova uma mensagem real.
Separe DKIM e DMARC
O registro DKIM publica informações para verificar uma assinatura de mensagem. Ler a chave pública não demonstra posse da chave privada nem integridade de um corpo de mensagem específico. O valor p= vazio pode indicar chave revogada e não deve ser chamado de assinatura ativa válida.
DMARC relaciona autenticação e domínio visível em From por alinhamento. p=none solicita monitoramento; não comprova autenticação incorreta. A especificação atual é RFC 9989. Consultar apenas _dmarc no nome informado não equivale ao percurso completo da árvore DNS para descobrir políticas herdadas.
Teste alterações de forma controlada
Compare os valores com o serviço que realmente envia as mensagens. Não publique um segundo SPF nem remova um emissor ativo sem inventário. Mantenha chaves privadas, senhas e conteúdo de caixas postais fora do DNS e de capturas de suporte.
Caches podem manter respostas antigas até a validade terminar. Registro ausente, valor inválido e falha do provedor DNS exigem avisos diferentes. Depois de alterar, envie uma mensagem legítima a uma conta que você controla e examine a autenticação no receptor. DNS não promete entrega nem proteção contra toda falsificação.
Como interpretar o resultado
Não verifica assinatura de mensagem, SPF completo, política DMARC herdada ou pontuação de spam. Registros DNS não garantem entrega.
Dúvidas comuns
É possível descobrir todos os seletores DKIM?
Não. O remetente escolhe os seletores. Use a instrução do provedor ou o s= de um cabeçalho relevante.
Registros publicados significam DMARC aprovado?
Não. A mensagem precisa de SPF ou DKIM aprovados e alinhados com o domínio visível em From. DNS sozinho não demonstra esse resultado.