Cómo usar la herramienta
- Introduce el nombre público utilizado en el navegador, sin ruta ni contraseña.
- Ejecuta la comprobación TLS.
- Compara los nombres, fechas y estado de verificación con el sitio previsto.
Método de cálculo
El servidor abre una conexión TLS utilizando el nombre solicitado como SNI e inspecciona el certificado presentado en esa conexión.
Ejemplo de cálculo
Un certificado para www.example.com no cubre automáticamente example.com. Ambos nombres deben figurar entre los nombres permitidos del certificado.
Comprueba el nombre exacto
La identidad TLS se comprueba para un nombre de host, no para una marca o una cuenta de alojamiento completa. Revisa por separado el dominio principal y su nombre con www cuando ambos reciben visitas. Incluso una redirección HTTPS necesita un certificado válido en el nombre inicial: la negociación TLS sucede antes de leer la redirección.
Introduce tienda.example.com en lugar de una URL de compra completa. No envíes enlaces de acceso ni parámetros. SNI permite a un servidor compartido elegir el certificado del nombre solicitado. Introducir solo una IP puede seleccionar otro certificado y no representa la misma prueba.
Las fechas son solo una comprobación
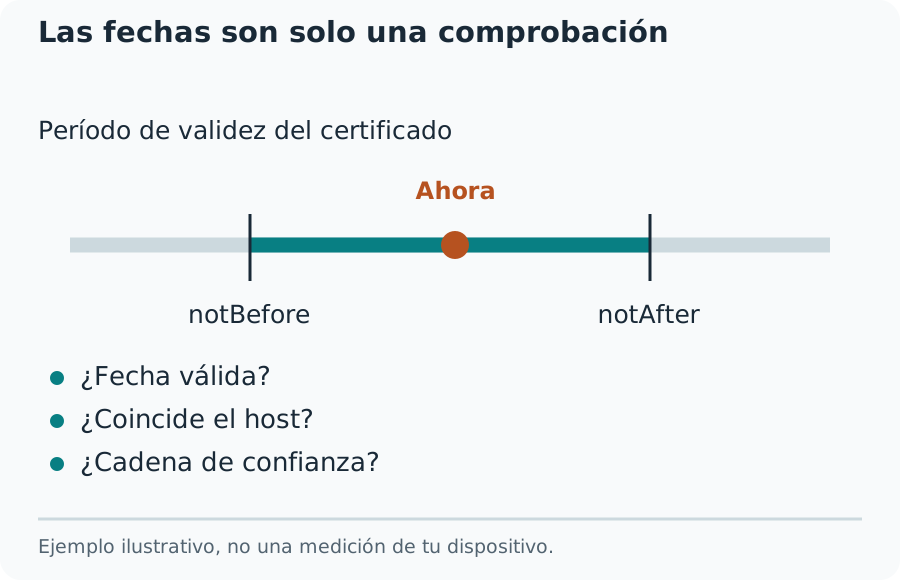
Separa fechas, nombres y confianza
El periodo de validez tiene un inicio y un final. Un certificado puede fallar porque todavía no es válido, además de porque haya caducado. Lee las horas con una referencia coherente, preferentemente UTC. Un reloj local incorrecto también puede causar errores de validez en el navegador.
La cobertura se contrasta con los nombres permitidos del certificado. Un comodín como *.example.com suele cubrir tienda.example.com, pero no example.com ni a.b.example.com. La confianza depende además de una cadena verificable hasta un emisor aceptado. Un contador de días restantes no sustituye estas comprobaciones.
Investiga una conexión fallida
La negociación TLS puede fallar por un puerto bloqueado, un protocolo incompatible, una configuración SNI incorrecta, una interrupción de red o un problema de validación. Conserva el error real. No conviertas cualquier fallo en un diagnóstico de certificado caducado.
Después de instalar un certificado, comprueba el destino activo y no solo el archivo descargado. Un balanceador, proxy inverso o CDN puede terminar TLS antes de que la petición llegue al servidor de origen. Renovar el certificado del origen no cambia el instalado en otro punto de terminación.
Alcance del resultado
La observación corresponde a la dirección alcanzada desde este alojamiento en ese momento. No prueba todas las direcciones DNS, todos los almacenes de confianza de los navegadores, todos los algoritmos ni el certificado que recibe una red corporativa. Una auditoría completa requiere más comprobaciones de protocolo y despliegue.
El emisor, las fechas y los nombres son hechos separados. Una conexión verificada no descarta malware ni certifica la actividad del operador. Tras los cambios, repite la prueba y facilita al alojamiento el nombre consultado, el destino observado, la hora y el error concreto.
Cómo interpretar el resultado
Esta inspección no es una auditoría TLS completa ni una búsqueda de malware. Tampoco demuestra que todos los visitantes reciban el mismo certificado.
Preguntas habituales
¿Un certificado válido hace fiable un sitio?
Permite comprobar la identidad y el cifrado de la conexión observada. No evalúa la honestidad del operador ni su contenido.
¿Por qué veo otro certificado en el navegador?
Las respuestas DNS, IPv4 e IPv6, un CDN, la inspección corporativa o una configuración SNI pueden producir diferencias.