Como usar a ferramenta
- Informe o nome público usado no navegador, sem caminho nem senha.
- Execute a verificação TLS ao vivo.
- Compare nomes, datas e verificação com o site pretendido.
Método de cálculo
O servidor abre uma conexão TLS usando o nome solicitado como SNI e inspeciona o certificado apresentado nessa conexão.
Exemplo de cálculo
Um certificado de www.example.com não cobre automaticamente example.com. Os dois nomes precisam estar entre os nomes permitidos do certificado.
Use o nome exato do site
A identidade TLS é verificada para um nome de host, não para uma marca nem uma conta inteira de hospedagem. Confira separadamente o domínio principal e o nome com www quando ambos recebem visitantes. Um redirecionamento HTTPS ainda precisa de certificado válido no endereço inicial, porque TLS ocorre antes da leitura do redirecionamento.
Informe loja.example.com em vez de uma URL completa de compra. Não envie links de login nem parâmetros. SNI permite que uma hospedagem compartilhada selecione o certificado do nome solicitado. Usar somente um IP pode selecionar outro certificado e não equivale ao mesmo teste.
As datas são apenas uma verificação
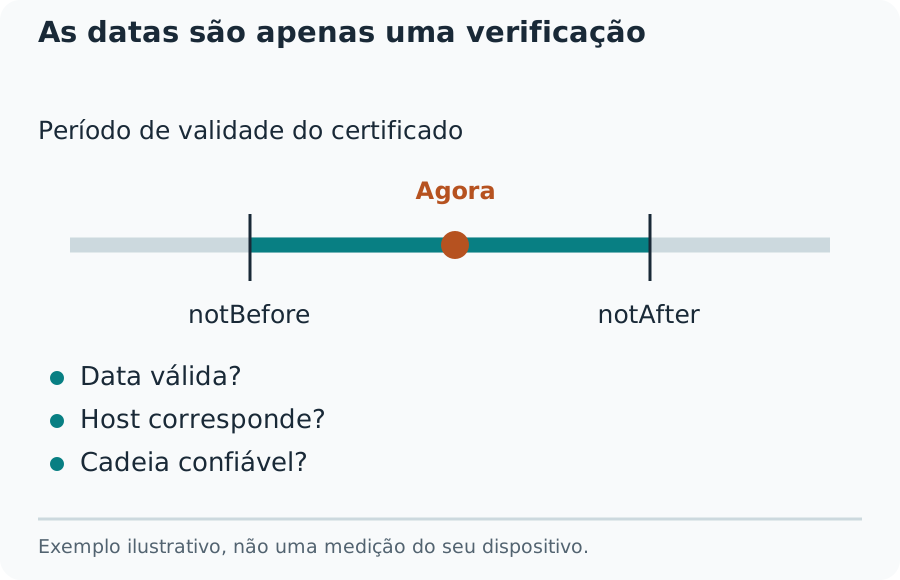
Separe datas, nomes e confiança
A janela de validade tem começo e fim. Um certificado pode falhar porque ainda não entrou em vigor ou porque venceu. Leia os horários com uma referência consistente, preferencialmente UTC. Um relógio local incorreto também pode provocar erro de validade no navegador.
A cobertura depende dos nomes permitidos no certificado. Um curinga como *.example.com costuma cobrir loja.example.com, mas não example.com nem a.b.example.com. A confiança também exige uma cadeia verificável até um emissor aceito. Um contador de dias restantes não substitui essas condições.
Investigue uma conexão com falha
A negociação TLS pode falhar por porta bloqueada, protocolo incompatível, configuração SNI, interrupção de rede ou validação do certificado. Preserve o erro real. Não transforme qualquer falha em diagnóstico de certificado vencido ou site malicioso.
Depois da instalação, teste o destino ativo, não apenas o arquivo baixado. Um balanceador, proxy reverso ou CDN pode encerrar TLS antes de a requisição alcançar o servidor de origem. Renovar o certificado da origem não substitui aquele instalado em outro ponto de terminação.
Entenda o alcance do resultado
A observação descreve o endereço alcançado desta hospedagem naquele momento. Não testa todos os destinos DNS, repositórios de confiança dos navegadores, conjuntos de cifras ou o certificado visto em uma rede corporativa. Uma auditoria completa exige mais verificações de protocolo e implantação.
Emissor, datas e nomes são fatos separados. Uma conexão validada não descarta malware nem confirma a honestidade de um operador. Repita após alterações e envie à hospedagem o nome consultado, o destino observado, o horário e a falha específica quando solicitar suporte.
Como interpretar o resultado
Esta inspeção não é uma auditoria TLS completa, análise de malware nem prova de que todos recebem o mesmo certificado. Uma negociação interrompida não significa automaticamente certificado vencido.
Dúvidas comuns
Certificado válido torna o site confiável?
Ele permite avaliar a identidade e a criptografia da conexão observada. Não avalia a honestidade do operador nem seu conteúdo.
Por que o navegador mostra outro certificado?
DNS, rotas IPv4 ou IPv6, CDN, inspeção corporativa e configuração SNI podem produzir observações diferentes.