Cómo usar la herramienta
- Pega el bloque BEGIN CERTIFICATE REQUEST completo.
- Decodifica localmente y revisa los campos disponibles.
- Contrasta la solicitud con el pedido. Conserva en privado la clave privada correspondiente.
Método de cálculo
El decodificador lee la estructura ASN.1 de una solicitud PKCS #10. Interpretarla no emite un certificado ni garantiza la aceptación de la autoridad certificadora.
Ejemplo de cálculo
Una solicitud para example.com puede incluir www.example.com en la extensión SAN solicitada. Revisa ambos nombres y no solo el nombre común.
Pega una solicitud y no otro archivo PEM
Una solicitud PEM suele empezar con BEGIN CERTIFICATE REQUEST y terminar con su línea de cierre correspondiente. Conserva ambas líneas y todo el contenido Base64 intermedio. Los certificados, las claves públicas y las privadas tienen estructuras diferentes aunque se parezcan al abrirlos en un editor.
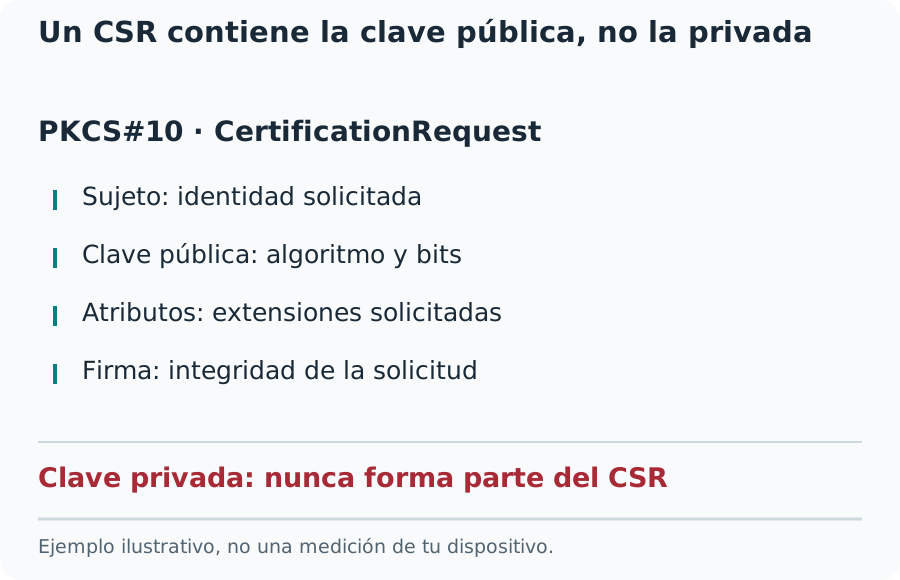
Revisa la cabecera antes de copiar. La clave privada no es necesaria y no debe incluirse en una captura ni en una incidencia de soporte. Una CSR contiene una clave pública, pero también puede incluir nombres, datos de una organización y atributos que conviene compartir únicamente dentro del proceso previsto.
Un CSR contiene la clave pública, no la privada
Revisa el sujeto y los nombres solicitados
El sujeto puede contener nombre común, organización, localidad y código de país. Los campos necesarios dependen del tipo de validación y de la autoridad certificadora. El decodificador muestra los valores suministrados; no consulta un registro mercantil ni comprueba el derecho de la organización a utilizarlos.
La extensión SAN solicitada puede incluir dominios y direcciones IP. Comprueba la escritura, los subdominios y el alcance de los comodines. example.com y www.example.com son nombres distintos. La autoridad puede rechazar o modificar nombres solicitados durante la emisión.
Interpreta la clave pública
La clave pública corresponde al par de claves asociado a la solicitud. Su algoritmo y sus parámetros importan para la compatibilidad con el certificado y el servidor. El algoritmo de firma indica cómo se firmó la CSR y es un campo diferente del algoritmo de clave pública.
Una solicitud que se puede leer no tiene necesariamente una firma válida. Puedes contrastarla localmente con openssl req -in request.csr -noout -text. Utiliza la opción de verificación de OpenSSL cuando necesites validar la firma. Un sujeto legible no equivale a una verificación criptográfica correcta.
Corrige errores sin romper el proceso
La solicitud está firmada. Editar el Base64 o cambiar un campo en una vista decodificada no crea una solicitud corregida válida. Genera otra mediante el servidor o gestor de certificados que conservará la clave privada y registra qué solicitud corresponde a cada clave.
Un error puede deberse a una copia truncada, un tipo PEM incorrecto, una codificación no admitida o datos ASN.1 dañados. Vuelve a copiar el archivo original antes de cambiar certificados. Tras la emisión, revisa el certificado instalado: una CSR no contiene fecha de caducidad de certificado ni cadena de confianza.
Cómo interpretar el resultado
Acepta una solicitud de certificado, no una clave privada. Decodificar no equivale a verificar criptográficamente su firma ni a acreditar una empresa o el control de un dominio.
Preguntas habituales
¿Debo pegar la clave privada?
No. La clave privada es secreta y no se necesita. Detente cuando la cabecera PEM indique PRIVATE KEY.
¿Puedo corregir el texto decodificado?
Cambiar los campos mostrados no modifica la solicitud firmada. Genera otra CSR con la información correcta.