Comment utiliser cet outil
- Collez le bloc BEGIN CERTIFICATE REQUEST complet.
- Décodez localement et lisez les champs présentés.
- Comparez à la commande et gardez la clé privée correspondante secrète.
Méthode de calcul
Le décodeur lit la structure ASN.1 d’une demande PKCS #10. La lecture ne délivre pas de certificat et ne garantit pas l’acceptation par une autorité.
Exemple de calcul
Une demande pour example.com peut inclure www.example.com dans son extension SAN demandée. Vérifiez les deux noms et pas seulement le nom commun.
Coller le bon bloc PEM
Une demande PEM commence normalement par BEGIN CERTIFICATE REQUEST et se termine par la ligne correspondante. Gardez ces deux lignes et tout le Base64 intermédiaire. Un certificat, une clé publique et une clé privée ont des structures différentes malgré leur ressemblance dans un éditeur.
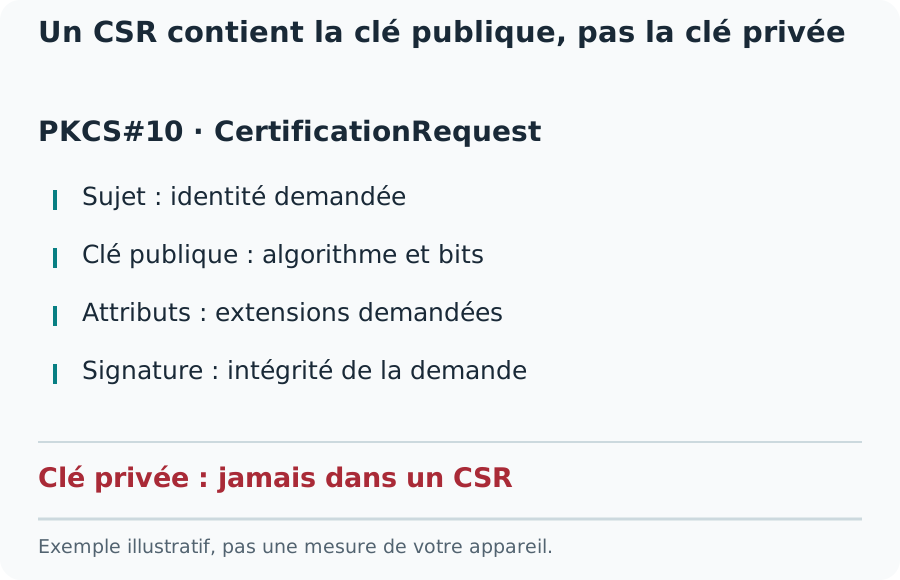
Lisez l’en-tête avant de coller. Une clé privée n’est pas nécessaire et ne doit pas figurer dans une capture ou un ticket. La demande contient une clé publique, mais aussi parfois des noms, des informations d’organisation et des attributs à partager uniquement dans le cadre prévu.
Un CSR contient la clé publique, pas la clé privée
Contrôler le sujet et les noms
Le sujet peut contenir nom commun, organisation, localité et code de pays. Les exigences dépendent de l’autorité et du type de validation. Le décodeur rapporte les valeurs présentes ; il ne consulte pas de registre d’entreprises et n’établit pas le droit de les utiliser.
Les SAN demandés peuvent contenir des noms DNS et des IP. Vérifiez orthographe, sous-domaines et portée des jokers. example.com et www.example.com sont deux noms. L’autorité peut refuser, retirer ou remplacer un nom lors de la délivrance.
Lire les informations de clé publique
La clé publique correspond à la paire associée à la demande. Son algorithme et ses paramètres comptent pour la compatibilité du certificat et du serveur. L’algorithme de signature indique comment la CSR a été signée ; ce n’est pas le même champ que l’algorithme de clé publique.
Une demande lisible n’a pas nécessairement une signature vérifiée. Comparez avec une commande locale telle que openssl req -in request.csr -noout -text. Employez l’option de vérification d’OpenSSL lorsque la signature doit être contrôlée. Un sujet lisible n’est pas un résultat cryptographique positif.
Corriger sans modifier la signature
La demande est signée. Modifier le Base64 ou un champ de la vue décodée ne crée pas une demande corrigée valide. Régénérez-la avec le serveur ou le gestionnaire qui conservera la clé privée. Notez quelle demande correspond à quelle clé.
Une erreur peut provenir d’une copie incomplète, d’un mauvais type PEM, d’un encodage non accepté ou d’un ASN.1 malformé. Reprenez le fichier original avant de modifier les certificats. Après délivrance, examinez séparément le certificat installé : une CSR ne possède ni expiration de certificat ni chaîne de confiance.
Comment interpréter le résultat
Cet outil accepte une demande, pas une clé privée. Décoder ne signifie pas vérifier cryptographiquement sa signature, valider une entreprise ou prouver le contrôle d’un domaine.
Questions fréquentes
Faut-il coller la clé privée ?
Non. Elle est secrète et inutile ici. Arrêtez lorsque l’en-tête PEM contient PRIVATE KEY.
Peut-on corriger le texte décodé ?
Modifier l’affichage ne modifie pas la demande signée. Générez une nouvelle CSR avec les bonnes informations.