Como usar a ferramenta
- Cole o bloco BEGIN CERTIFICATE REQUEST completo.
- Decodifique localmente e revise os campos apresentados.
- Compare com o pedido e mantenha a chave privada correspondente em segredo.
Método de cálculo
O decodificador lê a estrutura ASN.1 de uma solicitação PKCS #10. Interpretar a CSR não emite um certificado nem garante aceitação pela autoridade.
Exemplo de cálculo
Uma solicitação para example.com pode incluir www.example.com na extensão SAN solicitada. Revise os dois nomes, não apenas o nome comum.
Cole a solicitação correta
Uma solicitação PEM normalmente começa com BEGIN CERTIFICATE REQUEST e termina com a identificação correspondente. Preserve as duas linhas e todo o Base64 entre elas. Certificados, chaves públicas e chaves privadas usam estruturas diferentes, apesar da aparência semelhante em um editor de texto.
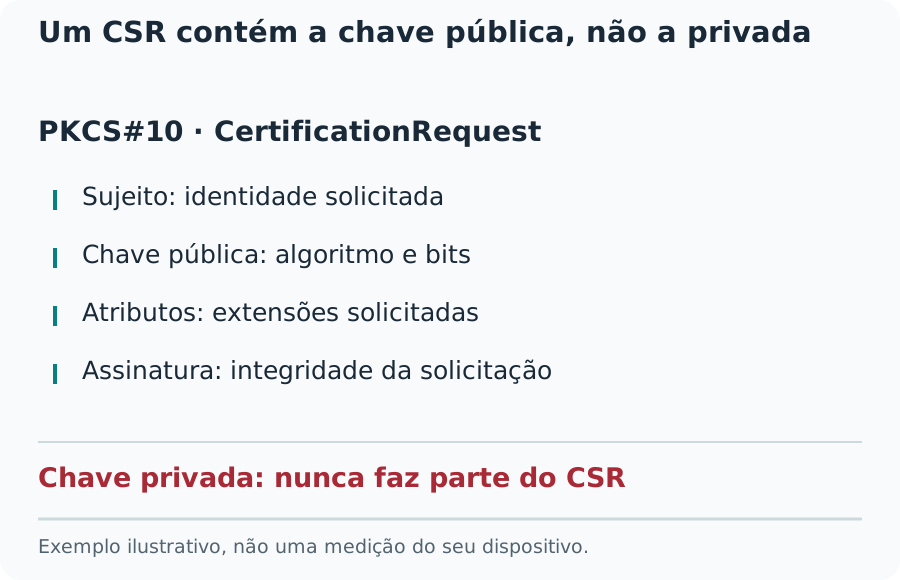
Confira a identificação antes de colar. Uma chave privada não é necessária e não deve aparecer em chamados ou capturas. A CSR contém uma chave pública, mas também pode conter nomes, dados de organização e atributos que merecem cuidado fora do processo previsto de emissão.
Um CSR contém a chave pública, não a privada
Revise identificação e nomes solicitados
O campo subject pode conter nome comum, organização, localidade e código de país. Os requisitos dependem do tipo de validação e da autoridade certificadora. O decodificador informa os valores presentes; ele não consulta um cadastro empresarial nem comprova o direito da organização de utilizá-los.
A extensão SAN solicitada pode incluir nomes DNS e endereços IP. Confira grafia, subdomínios e alcance dos curingas. example.com e www.example.com são nomes diferentes. A autoridade pode recusar, remover ou substituir nomes durante a emissão.
Leia as informações da chave pública
A chave pública corresponde ao par associado à solicitação. Seu algoritmo e seus parâmetros importam para compatibilidade com o certificado e o servidor. O algoritmo de assinatura descreve como a CSR foi assinada e é diferente do algoritmo da própria chave pública.
Uma solicitação estruturalmente legível não comprova assinatura válida. Compare com um comando local confiável, como openssl req -in request.csr -noout -text. Use a opção de verificação do OpenSSL quando precisar conferir a assinatura. Um subject legível não é um resultado criptográfico aprovado.
Corrija o processo sem editar a assinatura
A solicitação é assinada. Editar seu Base64 ou trocar um campo exibido não produz uma CSR corrigida válida. Gere outra no servidor ou gerenciador que guardará a chave privada. Mantenha um registro da relação entre solicitação e chave.
Uma falha pode indicar cópia incompleta, tipo PEM errado, codificação não aceita ou ASN.1 malformado. Recopie o arquivo original antes de alterar certificados. Depois da emissão, confira o certificado instalado separadamente: uma CSR não tem validade de certificado nem cadeia de emissores confiáveis.
Como interpretar o resultado
Aceita uma solicitação, não uma chave privada. Decodificar não equivale a verificar criptograficamente a assinatura, validar uma empresa ou confirmar controle do domínio.
Dúvidas comuns
Devo colar minha chave privada?
Não. Ela é secreta e desnecessária aqui. Pare quando a identificação PEM indicar PRIVATE KEY.
Posso corrigir o texto decodificado?
Alterar a exibição não modifica a solicitação assinada. Gere outra CSR com as informações corretas e a chave apropriada.